Nội dung
Quyền của chủ thể dữ liệu cá nhân không chỉ dừng lại ở việc biết, đồng ý hay yêu cầu xóa dữ liệu, mà còn gắn liền với trách nhiệm của mỗi cá nhân và nghĩa vụ tuân thủ của doanh nghiệp. Theo Luật Bảo vệ dữ liệu cá nhân 2025, việc thực hiện đúng các quyền và nghĩa vụ này là cơ sở quan trọng để bảo vệ thông tin cá nhân, đồng thời giúp doanh nghiệp hạn chế rủi ro pháp lý trong quá trình thu thập, lưu trữ và xử lý dữ liệu.
Vậy chủ thể dữ liệu cá nhân có những quyền và nghĩa vụ gì, các hành vi vi phạm có thể bị xử phạt ra sao và doanh nghiệp cần chuẩn bị những gì để đáp ứng quy định pháp luật?
Sáu quyền của chủ thể dữ liệu cá nhân
– Được biết về hoạt động xử lý dữ liệu cá nhân;
– Đồng ý hoặc không đồng ý, yêu cầu rút lại sự đồng ý cho phép xử lý dữ liệu cá nhân;
– Xem, chỉnh sửa hoặc yêu cầu chỉnh sửa dữ liệu cá nhân;
– Yêu cầu cung cấp, xóa, hạn chế xử lý dữ liệu cá nhân; gửi yêu cầu phản đối xử lý dữ liệu cá nhân;
– Khiếu nại, tố cáo, khởi kiện, yêu cầu bồi thường thiệt hại theo quy định của pháp luật;
– Yêu cầu cơ quan có thẩm quyền hoặc cơ quan, tổ chức, cá nhân liên quan đến xử lý dữ liệu cá nhân thực hiện các biện pháp, giải pháp bảo vệ dữ liệu cá nhân của mình theo quy định của pháp luật.
Bốn nghĩa vụ của chủ thể dữ liệu cá nhân
– Tự bảo vệ dữ liệu cá nhân của mình;
– Tôn trọng, bảo vệ dữ liệu cá nhân của người khác;
– Cung cấp đầy đủ, chính xác dữ liệu cá nhân của mình theo quy định của pháp luật, theo hợp đồng hoặc khi đồng ý cho phép xử lý dữ liệu cá nhân của mình;
– Chấp hành pháp luật về bảo vệ dữ liệu cá nhân và tham gia phòng, chống hoạt động xâm phạm dữ liệu cá nhân.
Nguyên tắc khi thực hiện quyền và nghĩa vụ của Chủ thể dữ liệu cá nhân
Luật quy định rõ ba nguyên tắc mà chủ thể dữ liệu phải tuân thủ khi thực hiện quyền và nghĩa vụ của mình.
– Thực hiện theo quy định của pháp luật; tuân thủ nghĩa vụ của chủ thể dữ liệu cá nhân theo hợp đồng. Việc thực hiện quyền và nghĩa vụ của chủ thể dữ liệu cá nhân phải nhằm mục đích bảo vệ quyền, lợi ích hợp pháp của chính chủ thể dữ liệu cá nhân đó;
– Không được gây khó khăn, cản trở việc thực hiện quyền, nghĩa vụ pháp lý của bên kiểm soát dữ liệu cá nhân, bên kiểm soát và xử lý dữ liệu cá nhân, bên xử lý dữ liệu cá nhân;
– Không được xâm phạm đến quyền, lợi ích hợp pháp của Nhà nước, cơ quan, tổ chức, cá nhân khác.
Ở chiều ngược lại, luật cũng quy định cơ quan, tổ chức, cá nhân có trách nhiệm tạo điều kiện thuận lợi, không được gây khó khăn hay cản trở việc thực hiện quyền và nghĩa vụ của chủ thể dữ liệu cá nhân. Đây là điểm doanh nghiệp cần đặc biệt lưu ý trong thiết kế quy trình nội bộ: khi nhận được yêu cầu từ chủ thể dữ liệu, bên kiểm soát dữ liệu và bên kiểm soát và xử lý dữ liệu phải kịp thời thực hiện trong thời hạn theo quy định của pháp luật, không được trì hoãn hay tạo rào cản.
Mức xử phạt vi phạm pháp luật về bảo vệ dữ liệu cá nhân
Theo Điều 8 Luật BVDLCN 2025, tổ chức và cá nhân vi phạm quy định về bảo vệ dữ liệu cá nhân, tùy theo tính chất, mức độ và hậu quả của hành vi vi phạm, có thể bị xử phạt hành chính hoặc bị truy cứu trách nhiệm hình sự. Nếu gây thiệt hại, bên vi phạm còn phải bồi thường theo quy định pháp luật.
Về mức phạt tiền cụ thể, luật quy định ba khung phạt riêng biệt tùy theo loại hành vi vi phạm.
Đối với hành vi mua bán dữ liệu cá nhân, mức phạt tiền tối đa là 10 lần khoản thu có được từ hành vi vi phạm. Trường hợp không có khoản thu từ hành vi vi phạm, hoặc mức phạt tính theo khoản thu thấp hơn mức phạt tiền tối đa quy định, thì áp dụng mức phạt tiền tối đa theo khoản 5 Điều 8.
Đối với hành vi vi phạm quy định về chuyển dữ liệu cá nhân xuyên biên giới, mức phạt tiền tối đa đối với tổ chức là 5% doanh thu của năm trước liền kề. Trường hợp không có doanh thu năm trước liền kề, hoặc mức phạt tính theo doanh thu thấp hơn mức phạt tối đa quy định, thì áp dụng mức phạt tối đa theo khoản 5 Điều 8. Đây là mức phạt có tính răn đe rất cao với các doanh nghiệp có quy mô doanh thu lớn, đặc biệt liên quan trực tiếp đến nghĩa vụ lập hồ sơ DTIA khi chuyển dữ liệu ra nước ngoài.
Đối với các hành vi vi phạm khác trong lĩnh vực bảo vệ dữ liệu cá nhân không thuộc hai nhóm trên, mức phạt tiền tối đa là 3 tỷ đồng.
Về nguyên tắc áp dụng, các mức phạt tiền tối đa nêu trên được áp dụng đối với tổ chức. Với cá nhân thực hiện cùng hành vi vi phạm, mức phạt tiền tối đa bằng một phần hai (1/2) mức phạt áp dụng cho tổ chức. Chính phủ sẽ quy định phương pháp cụ thể để tính khoản thu có được từ hành vi vi phạm pháp luật về bảo vệ dữ liệu cá nhân.
Doanh nghiệp cần lưu ý gì trong giai đoạn chuyển tiếp?
Với việc dự thảo Luật An ninh dữ liệu đang trong giai đoạn lấy ý kiến, doanh nghiệp cần lưu ý một số điểm thực tế trong giai đoạn hiện tại.
Trước hết, các nghĩa vụ theo Luật BVDLCN 2025 hiện hành vẫn là căn cứ pháp lý chính và bắt buộc phải tuân thủ ngay, không chờ đến khi Luật An ninh dữ liệu có hiệu lực. Doanh nghiệp cần đảm bảo quy trình xử lý yêu cầu của chủ thể dữ liệu — như yêu cầu xem, chỉnh sửa, xóa dữ liệu — được thực hiện kịp thời và đúng thời hạn quy định, tránh rủi ro bị coi là cản trở quyền của chủ thể dữ liệu.
Về mức phạt, doanh nghiệp có hoạt động chuyển dữ liệu cá nhân xuyên biên giới cần đặc biệt thận trọng vì mức phạt 5% doanh thu năm trước liền kề là con số rất lớn với doanh nghiệp có quy mô doanh thu đáng kể, cao hơn nhiều so với mức phạt cố định 3 tỷ đồng áp dụng cho các vi phạm khác.
Cuối cùng, doanh nghiệp nên chủ động theo dõi tiến trình hoàn thiện dự thảo Luật An ninh dữ liệu, đặc biệt là các quy định về phân loại dữ liệu Cốt lõi, dữ liệu Quan trọng và nghĩa vụ lưu trữ nội địa, để có sự chuẩn bị sớm thay vì bị động khi luật chính thức được thông qua và có hiệu lực.
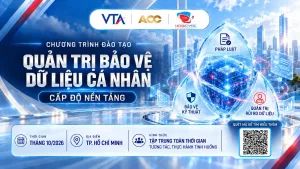
Chương trình Đào tạo Quản trị Bảo vệ Dữ liệu Cá nhân – Cấp độ Nền tảng
Để đáp ứng các yêu cầu ngày càng cao về bảo vệ dữ liệu cá nhân, doanh nghiệp cần đội ngũ nhân sự có đủ kiến thức pháp lý, kỹ thuật và năng lực quản trị rủi ro dữ liệu. Đây cũng là nền tảng quan trọng để phát triển nhân sự theo định hướng DPO (Data Protection Officer – Nhân sự phụ trách bảo vệ dữ liệu cá nhân).
Chương trình Đào tạo Quản trị Bảo vệ Dữ liệu Cá nhân – Cấp độ Nền tảng do 405CYSE phối hợp cùng ACC và VTA tổ chức, cung cấp kiến thức thực tiễn về pháp lý, kỹ thuật & bảo mật và quản trị rủi ro dữ liệu. Thông qua các tình huống thực hành, học viên có thể từng bước nâng cao năng lực triển khai bảo vệ dữ liệu cá nhân và phối hợp hiệu quả giữa các bộ phận trong doanh nghiệp.
Tìm hiểu chương trình đào tạo Quản trị Bảo vệ Dữ liệu Cá nhân của 405CYSE để trang bị nền tảng cần thiết cho hành trình phát triển năng lực DPO và quản trị dữ
Nắm rõ quyền và nghĩa vụ của chủ thể dữ liệu cá nhân là bước đầu để doanh nghiệp xây dựng quy trình xử lý dữ liệu minh bạch, đúng quy định và hạn chế rủi ro vi phạm. Bên cạnh việc bảo đảm quyền của chủ thể dữ liệu, doanh nghiệp cần chủ động rà soát hoạt động xử lý dữ liệu, hoàn thiện hồ sơ tuân thủ và thiết lập cơ chế tiếp nhận, giải quyết yêu cầu đúng thời hạn.
Đặc biệt, trước những thay đổi liên tục của khung pháp lý về dữ liệu, việc chuẩn bị sớm sẽ giúp doanh nghiệp tránh thế bị động khi phát sinh sự cố hoặc được yêu cầu chứng minh tuân thủ.